不正ログイン対策|パスワードリスト攻撃と社内アカウント乗っ取りの防ぎ方
この記事の要点
- 2025年(令和7年)の不正アクセス行為の認知件数は7,190件で前年より約34.2%増え、検挙された不正アクセス行為407件のうち399件は他人のID・パスワードを使う手口でした。
- Gunosyでは2026年10月21日、社内業務用アカウントのID・パスワードでログインされ、メールの一部閲覧などで取引先25名と役職員・退職者等107名の氏名・メールアドレス等が流出しました。
- 富士急ハイランドでは2026年9月4日〜7日、外部で入手されたメールアドレスとパスワードの一覧を使う「リスト型攻撃」で、159名の会員アカウントに不正ログインされました。
- 社内では多要素認証の徹底、共有アカウントの廃止、退職者IDの削除を、自社の会員サイトではログイン試行の制限、不審なログインの検知と通知、パスキーなどの認証の選択肢を優先して見直します。
- 総務省は、流出の事実がなければパスワードを定期的に変える必要はないとし、代わりにサービスごとに異なるパスワードを使うよう求めています。
他人のIDとパスワードを使ってログインする「不正ログイン」の被害公表が、2026年10月中旬から下旬にかけて相次ぎました。株式会社Gunosyは2026年10月26日、社内業務用アカウントのID・パスワードを使った不正ログインで、取引先や役職員等の情報が流出したと発表しました[1]。株式会社富士急ハイランドは10月20日、公式アプリと会員サイトが「リスト型攻撃」を受け、159名の会員アカウントに不正ログインされたと公表しています[2]。
前者は社員が使う業務用のアカウント、後者は自社が運営する会員サイトが狙われた例です。この記事では、2社の公式発表と国の統計、総務省・JPCERT/CC・個人情報保護委員会の資料をもとに、2026年10月30日時点で分かっていることを整理します。そのうえで、社内アカウントと会員サイトのそれぞれについて、今週中に見直す設定と、脆弱性診断で確かめる観点を解説します。
2026年10月、どんな不正ログインが公表されたのか?
2026年10月に、手口の違う2件が公表されました。Gunosyでは、不正に入手された社内業務用アカウントのID・パスワードでクラウド環境や業務ツールに入られ、メールの一部が閲覧されました[1]。富士急ハイランドでは、外部で入手されたメールアドレスとパスワードの一覧を使う攻撃で、会員アカウントにログインされました[2]。
9月4日〜7日
富士急ハイランドの会員サイトにリスト型攻撃
公式アプリと会員サイト(CLUB フジQ)で、159名の会員アカウントに不正ログインされました[2]。
10月20日
富士急ハイランドが公表
対象の会員に個別にメールで連絡し、個人情報保護委員会と警察署に報告したと発表しました[2]。
10月21日午後
Gunosyが社内アカウントへの不正ログインを検知
監視システムで検知し、同日中に当該アカウントを停止しました[1]。
10月23日
Gunosyが個人情報保護委員会に報告
同社の対応の一つとして、10月23日に報告したとしています[1]。
10月26日
Gunosyが公表し、対象者へ個別に連絡
取引先の担当者25名と、役員・従業員・退職者等107名の情報が流出したと発表しました[1]。
| 項目 | Gunosy(社内アカウント) | 富士急ハイランド(会員サイト) |
|---|---|---|
| 狙われたログイン | サービス運営や社内業務に使うクラウド環境・業務ツール等[1] | 公式アプリと会員サイト(CLUB フジQ)[2] |
| 使われた認証情報 | 第三者が不正に入手した社内業務用アカウントのID・パスワード。入手経路は調査中[1] | 外部で入手されたメールアドレスとパスワードの一覧[2] |
| 影響 | メールボックス内のメールの一部の閲覧と、業務用ツールに登録された利用者情報の取得。取引先25名、役職員・退職者等107名[1] | 159名の会員アカウントへの不正ログイン。氏名・メールアドレス・生年月日・電話番号などが閲覧された可能性[2] |
| 確認されていないこと | サービス利用者の情報の流出[1] | サーバーやデータベースへの侵入、会員データの一括流出、不正な購入・決済などの二次被害[2] |
| 会社の対応 | アカウント停止と認証情報の無効化・変更、委員会への報告、共有アカウントの廃止・多要素認証の徹底・権限の見直し[1] | 不正ログインされたアカウントのパスワード初期化、委員会と警察署への報告、監視体制の強化[2] |
2026年10月30日時点。各社の公式発表をもとに編集部が整理。
富士急ハイランドの件では、一部の会員について、購入履歴、チケット情報、クレジットカード関連情報の一部(番号の一部・有効期限・名義のみ)も閲覧された可能性があるとしています。カード番号全体とセキュリティコードは含まれないと説明しています[2]。
Gunosyで流出した取引先の情報は、氏名・メールアドレスと、メールの署名欄に書かれた会社名・所属・役職・連絡先です。同社はメール本文の一部も閲覧されたとしたうえで、添付ファイルが開かれた記録はないとしています[1]。
不正ログインはどれくらい起きているのか?
国の統計では、2025年(令和7年)に警察が把握した不正アクセス行為は7,190件で、前年より約34.2%増えました[4]。同年に検挙された不正アクセス行為407件のうち399件は、他人のIDやパスワードなどを入力して不正に利用する「識別符号窃用型」です[4]。
狙われたサービスで最も多いのは「社員・会員用等の専用サイト」で、399件のうち122件(30.6%)でした[4]。資料に区分の定義はありませんが、今回の2社が狙われた社員向けの業務システムや会員向けのサイトは、この区分に近い入り口と考えられます。なお、この区分は前年の221件からは減っています[4]。
ID・パスワードがどう盗まれたのかも分かれています。検挙された399件の手口を見ると、最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」の84件で、「フィッシングサイトから入手」の77件、「他人から入手」の75件が続きます[4]。
| ID・パスワード等の入手の手口 | 2025年 | 2024年 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 174件 |
| フィッシングサイトから入手 | 77件 | 41件 |
| 他人から入手 | 75件 | 67件 |
| ID・パスワード等を知り得る立場にあった元従業員や知人等による犯行 | 61件 | 107件 |
| 利用権者からの聞き出し、のぞき見 | 35件 | 51件 |
| インターネット上に流出・公開されていたものを入手 | 9件 | 11件 |
| スパイウェア等のプログラムを使用して入手 | 3件 | 0件 |
| その他 | 55件 | 60件 |
国家公安委員会・総務大臣・経済産業大臣が2026年3月12日に公表した資料の表3-2をもとに、編集部が抜粋。合計は399件(2025年)[4]。
不正アクセスの後に何が行われたかでは、インターネットバンキングでの不正送金等が4,747件で最も多く、証券会社のインターネット取引サービスでの不正取引等が1,484件でした。後者は前年の2件から急増しています[4]。メールの盗み見等による情報の不正入手も114件あります[4]。
IPA(情報処理推進機構)への届出でも、ID・パスワードの問題が目立ちます。2025年にIPAに届け出られたコンピュータ不正アクセスは109件(前年166件)でした。被害の原因の内訳(総計89件)は、「ID・パスワード管理の不備」が30件で最も多く、次が「古いバージョンの利用や修正プログラム等の未導入」の18件です[4]。侵入の手口としては、パスワードリスト攻撃などの「パスワード推測」が31件ありました[4]。
パスワードリスト攻撃とは?なぜ止めにくいのか
パスワードリスト攻撃は、別のサービスから流出したIDとパスワードの組み合わせを、自社のサービスで順に試す攻撃です。利用者が同じパスワードを使い回していると、自社のシステムに欠陥がなくてもログインされてしまいます[6][8]。
総務省は、サービスから流出したアカウント情報を使って他のサービスへの不正ログインを試す手口が知られているとして、パスワードを複数のサービスで使い回さないよう呼びかけています[6]。富士急ハイランドも利用者に対し、パスワードを変更し、同じパスワードを他のサービスで使っている場合はそちらも変更するよう求めています[2]。
Webアプリケーションの安全性について指針を公開しているOWASPは、パスワードを狙うログイン攻撃として、次の3つを挙げています[8]。
- 総当たり(ブルートフォース):1つのアカウントに、辞書などから作った多数のパスワードを試す[8]
- パスワードリスト攻撃(クレデンシャルスタッフィング):別のサイトから流出したIDとパスワードの組を試す[8]
- パスワードスプレー:弱いパスワード1つを、多数のアカウントに試す[8]
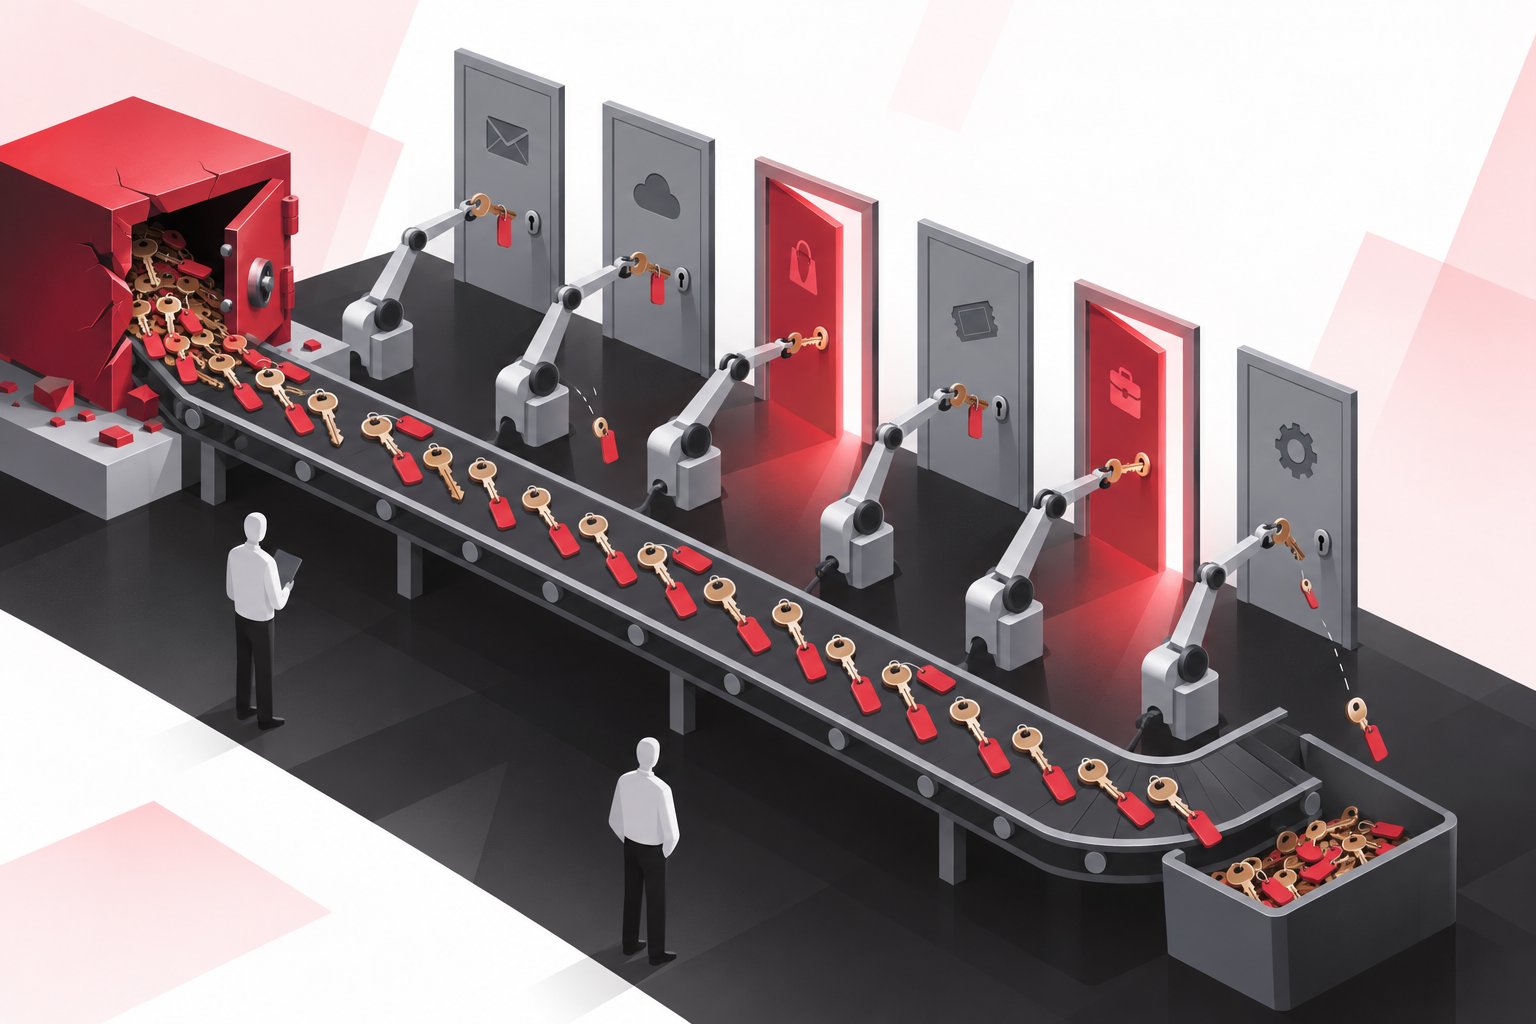
編集部の見方では、止めにくい理由の一つは、1つのアカウントに何度も失敗するわけではないことです。流出した組み合わせを1回ずつ試すため、連続して失敗したときだけ働くロックアウトでは捉えにくいと考えられます。さらにOWASPは、攻撃ツールがプロキシ(中継サーバー)で多数のIPアドレスに要求を分散させるため、IPアドレス単位の遮断や回数制限をすり抜けうると説明しています[8]。
国内でも、JPCERT/CCが2026年10月23日に更新した注意喚起で、攻撃者がIPアドレスによる制限を回避するために、Torの出口ノードやレジデンシャルプロキシ(一般家庭の回線を経由する中継)を使っていることを確認したと書いています。パスワードリスト攻撃そのものではなく、アプリの管理用APIを狙った不正アクセスの事案についての記述ですが[5]、IPアドレス単位の制限だけには頼りにくいことがうかがえます。
社内アカウントが乗っ取られると何が起きるのか?
社員の業務用アカウントは、1つのIDとパスワードでメール・クラウド・業務ツールに入れる構成も多いと考えられ、乗っ取られると情報が横に広がるおそれがあります。Gunosyの件では、メールの一部が閲覧され、業務用ツールに登録された利用者の情報が取得されました[1]。乗っ取られた会社や社員を名乗って、取引先に振込先の変更を求めるといった次の被害の入り口にもなりえます。
Gunosyは、流出した情報の対象者に、同社や同社の役職員を名乗る不審なメール・電話に注意するよう求めています。特に振込先の変更や支払いを求める連絡を受けた場合は、同社の担当者に電話などで確認するよう呼びかけ、メールだけで振込先の変更を依頼することはないとしています[1]。
IPAへの届出でも、Microsoft 365などのインターネットサービスのアカウントを乗っ取られ、不正なメールを送信された被害が見られたとされています[4]。編集部の見方では、社内のメールアカウントが乗っ取られると、正規の送信元から、過去のやり取りを踏まえたメールを送られるおそれがあります。
辞めた人が、在職中に知ったIDやパスワードを使うこともあります。国の統計では、ID・パスワード等を知り得る立場にあった元従業員や知人等による犯行が61件ありました(知人によるものを含む)[4]。資料は、システムを管理する側に、利用者が利用する立場でなくなったら、その人のIDの削除かパスワードの変更を速やかに行うよう求めています[4]。
今週中に社内で確認することは?
まず社内アカウントの棚卸しから始めます。多要素認証が全員に効いているか、共有アカウントや退職者のIDが残っていないかを確かめることが、Gunosyの件のような社内アカウントへの不正ログインを防ぐ土台になります。次の項目を、情シス担当者と総務で分担して確認してください。
社内アカウントの点検(今週中)
- メール、クラウドストレージ、業務ツール、各種管理画面で多要素認証が有効になっているか。例外扱いのアカウントが残っていないか
- 複数人で同じIDとパスワードを使う共有アカウントがないか。あれば個人ごとのアカウントに切り替える
- 退職者・異動者・契約が終わった委託先のIDが残っていないか。残っていれば削除するかパスワードを変える
- 管理者権限を持つアカウントが必要最小限か。日常業務を管理者アカウントで行っていないか
- パスワードの使い回しを社内ルールで禁止し、パスワード管理ツールを使える環境を用意しているか
- パスワードの定期変更を強制するより、流出が疑われたときにすぐ変える運用になっているか
- 普段と違う場所や端末からのログインを、管理者が監査ログやログイン通知で把握できるか。ログは調査に足りる期間保存されているか
- 取引先から振込先の変更を求められたとき、登録済みの電話番号で確認する手順が決まっているか
- 自社のドメインにSPF・DKIM・DMARC(なりすましメールを判定する送信ドメイン認証)を設定しているか
- 乗っ取りに気づいたときの初動(アカウント停止、関連する認証情報の無効化、個人情報保護委員会への報告の判断)を決めているか
パスワードの定期変更について、総務省は、流出の事実がない場合は変更する必要はないとしています。定期的に変えさせると作り方がパターン化して簡単なものになったり、使い回しにつながったりする方が問題だという理由です。米国のNISTが2017年にサービス側は定期変更を要求すべきでないと示したことや、当時の内閣サイバーセキュリティセンター(NISC)が、定期変更の必要はなく流出時に速やかに変更するという考え方を示したことも紹介しています[6]。
送信ドメイン認証について、国の資料は、自社のドメインになりすましたフィッシングメールの悪用を防ぐためにDMARC・SPF・DKIMを計画的に導入するよう求めています。DMARCは、受信側になりすましメールの受信拒否を求めるポリシーで運用するよう勧めています[4]。
自社の会員サイト・アプリは何を見直せばよいか?
会員サイトやアプリを運営している企業は、利用者のパスワードの使い回しを止められない前提で、ログイン機能の側で守ります。ログイン試行の回数制限、不審なログインの検知と通知、多要素認証やパスキーの選択肢が中心です。富士急ハイランドの件でも、サーバーやデータベースへの侵入は確認されていない一方で、会員情報が閲覧された可能性があるとされています[2]。
| 対策 | ねらい | 根拠 |
|---|---|---|
| ログイン、パスワードリセット、SMS送信などに個別の回数制限をかける | 短時間の大量試行を止める | JPCERT/CCの注意喚起[5] |
| 大量のログイン試行を検知したら警告を表示し、遮断する | 攻撃の最中に気づいて止める | IPAへの届出を踏まえた対策情報[4] |
| ログを取得し、不審なログインを監視する | 被害の範囲を後から特定できるようにする | 国の資料の「アクセス管理者の講ずべき措置」[4] |
| 二要素認証に加え、パスキーなどフィッシングに強い認証を用意する | パスワードだけではログインできないようにする | 国の資料[4]、OWASP[8] |
| 推測されやすいパスワードや、流出済みのパスワードを登録させない | 攻撃者のリストに載ったパスワードを使わせない | 国の資料[4]、OWASP[8] |
| 不審なログインを利用者に通知する(正しいパスワードの後に追加認証で失敗した場合など) | 利用者が自分で気づき、パスワードを変えられるようにする | OWASP[8] |
| 管理者のアカウントには多要素認証を必須にする | 管理画面からの一括流出を防ぐ | OWASP[8] |
2026年10月30日時点。どこまで導入するかは、扱う情報の重さと利用者の負担を見て決める。
パスキーは、FIDO AllianceとW3Cが規格化した、パスワードを使わない認証技術です。正規のサイト以外では認証が働かないため、フィッシングで認証情報を盗まれる危険を下げられるとされています[4]。国の資料も、二要素認証や二経路認証に加えて、パスキーのようなフィッシングに耐性のある認証技術の導入を勧めています[4]。
導入の例として、GMOクリック証券は2026年11月28日から、パスキーを設定済みの顧客について、IDとログインパスワードによるログインを終了すると告知しています。同日以降は、パスキーを登録した端末からのみログインできるとしています[3]。パスキーを設定していない顧客は、IDとパスワードでのログインを引き続き使えますが、設定するまで取引や出金等に規制がかかるとしています[3]。
被害が起きたときの対応も、あらかじめ決めておきます。富士急ハイランドは、不正ログインが確認されたアカウントのパスワードを初期化し、対象の会員に個別にメールで連絡しました。個人情報保護委員会と警察署にも報告しています[2]。
個人情報保護委員会のガイドラインは、報告が必要な事態の一つに、不正の目的をもって行われたおそれがある、その事業者に対する行為による個人データの漏えい等(そのおそれを含む)を挙げ、例として不正アクセスによる漏えいを示しています。本人の数が1,000人を超える場合とは別の類型です[7]。不正ログインで会員情報が見られた可能性があるときは、人数が少なくても報告が必要かどうかを確認してください。ここでの説明は2026年10月30日時点のガイドラインに基づきます。報告の要否は、個人情報保護委員会の最新の案内で確かめてください。
脆弱性診断ではログイン機能の何を確かめるのか?
設定したつもりの対策が、実際に働いているかを確かめます。回数制限は抜け道なく効いているか、多要素認証を通らずに入れる経路はないか、パスワードの再設定の流れが乗っ取りに使えないかを、攻撃者と同じ手順で試します。IPAも、管理するシステムの定期的な脆弱性診断を勧めています[4]。
- ログイン、パスワードリセット、SMS送信などの回数制限が、すべての入り口(Web・スマホアプリ・API)で同じように効いているか[5]
- 多要素認証を設定した利用者でも、別の画面や古いAPIからパスワードだけでログインできてしまわないか
- パスワード再設定のメールやリンクの仕組みに、他人のアカウントを乗っ取れる弱点がないか
- IDを先に入力させる多段のログインなどで、途中の応答から会員として登録されているかどうかが分かってしまわないか[8]
- 管理画面がインターネットから誰でも開ける状態になっていないか、管理者アカウントに多要素認証が必須か
JPCERT/CCは、一般公開しているスマートフォンアプリを解析してAPIのエンドポイントやキーを特定し、画面操作では実行できない内部APIを攻撃する手口を報告しています[5]。この手口は、A2B攻撃の記事で詳しく解説しています。社員を狙うフィッシングや電話での聞き出しへの備えは、ハッキング対策とソーシャルエンジニアリングの記事を参照してください。
ログイン機能の点検は、外部に公開しているWebアプリやクラウドの診断に含めて行えます。どの範囲を対象にできるかは、診断・テストのメニューにまとめています。攻撃者が使う代表的な手口は、ハッキング・AI詐欺の手口でも紹介しています。
まとめ
2026年10月に公表された2件は、社内の業務用アカウントと自社の会員サイトという、多くの企業にある2つの入り口に、他人のIDとパスワードでログインされた例です。国の統計でも、検挙された不正アクセス行為の9割以上が他人のID・パスワード等を使うものでした[4]。
- 社内では、メールと管理者権限のアカウントから多要素認証を必須にし、共有アカウントと退職者のIDを無くす
- 取引先から振込先の変更を求められたら、登録済みの電話番号で確かめる手順を決める
- 会員サイトでは、ログイン試行の回数制限、不審なログインの検知と通知、パスキーなどの選択肢を用意する
- パスワードは定期的に変えるより、使い回さないことと、流出時にすぐ変えることを徹底する
- 設定した対策が実際に働いているかを、脆弱性診断で確かめる
よくある質問
不正ログインとは何ですか?不正アクセスとは違うのですか?
不正ログインは、他人のIDとパスワードなどを使って、本人になりすましてログインすることです。法律上は不正アクセス行為の一種で、国の統計では「識別符号窃用型」と呼ばれています。2025年に検挙された不正アクセス行為407件のうち399件がこの手口でした。システムの欠陥を突く侵入とは区別されます。
パスワードは定期的に変更したほうがよいですか?
総務省は、流出の事実がない場合はパスワードを変更する必要はないとしています。定期的に変えさせると、作り方がパターン化したり使い回しにつながったりするためです。代わりに、サービスごとに異なるパスワードを使うことが求められています。同じページは、流出したときに速やかに変更すればよいという当時のNISCの考え方も紹介しています。覚えきれない場合はパスワード管理ツールを使います。
多要素認証を入れれば、不正ログインは防げますか?
パスワードだけではログインできなくなるため、有効な対策です。OWASPも、パスワードを狙う攻撃の大半に対する最善の防御として多要素認証を挙げています。ただし、それだけですべてを防げるわけではありません。国の資料は、ワンタイムパスワードなどの二要素認証に加えて、正規のサイト以外では認証が働かないパスキーのような、フィッシングに耐性のある認証の導入を勧めています。例外扱いのアカウントや、多要素認証を通らずに入れる古い経路が残っていないかも確認してください。
自社の会員サイトで不正ログインが起きたら、個人情報保護委員会への報告は必要ですか?
個人情報保護委員会のガイドラインは、報告が必要な事態の一つに、不正の目的をもって行われたおそれがある、その事業者に対する行為による個人データの漏えい等を挙げ、例として不正アクセスを示しています。本人の数が1,000人を超える場合とは別の類型なので、人数が少なくても対象になりえます。個別の判断は、委員会の案内や弁護士などの専門家に確認してください。
情シス担当者が少ない会社は、どの不正ログイン対策から始めればよいですか?
社内のメールアカウントと、クラウドや業務ツールの管理者アカウントに多要素認証を必須にすること、複数人で使う共有アカウントを無くすこと、退職者のIDを削除することの3つです。会員サイトを運営している場合は、ログイン試行の回数制限と不審なログインの通知が働いているかを確かめます。設定した対策が実際に効いているかは、脆弱性診断で確認できます。
出典・参考資料
- 公式発表当社役職員等ならびに一部お取引先ご担当者様の個人情報の流出に関するお詫びとお知らせ
- 公式発表富士急ハイランド公式アプリ・会員サイト(CLUB フジQ)への不正ログインに関するお詫びとお知らせ
- 公式発表【重要】2026年11月28日(土)よりログインはパスキー認証のみになります。
- 公式発表不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(別紙)
- 注意喚起直近で相次いでいる国内組織における不正アクセスに関する注意喚起
- 公式発表推測できる簡単なパスワードを利用しないようにしよう
- 公式発表個人情報の保護に関する法律についてのガイドライン(通則編)
- 調査レポートCredential Stuffing Prevention Cheat Sheet
本記事の事実関係は、2026.10.30 時点で上記の出典をすべて再確認しています。 執筆者とは別のレビューで全8出典を開き直し、2社の公表内容と国の統計(認知件数・手口別・サービス別・IPA届出の原因別)の数字、個人情報保護委員会のガイドラインとの対応を照合した。